Server Pemerintah Terancam? Dua Celah PHP Ini Bisa Buka Jalan bagi Peretas. Celah PHP2SHELL Bisa Jalankan Kode Berbahaya Tanpa Login
EKSEKUTIF.com — Kominfo Imbau Pengguna PDN Tambal Celah PHP yang Bisa Diretas dari Jarak Jauh
Jakarta — Kementerian Komunikasi dan Digital (Komdigi) meminta seluruh pengguna layanan Pusat Data Nasional 1 (PDN-1) dan Government Cloud (GC) segera menambal celah keamanan pada PHP.
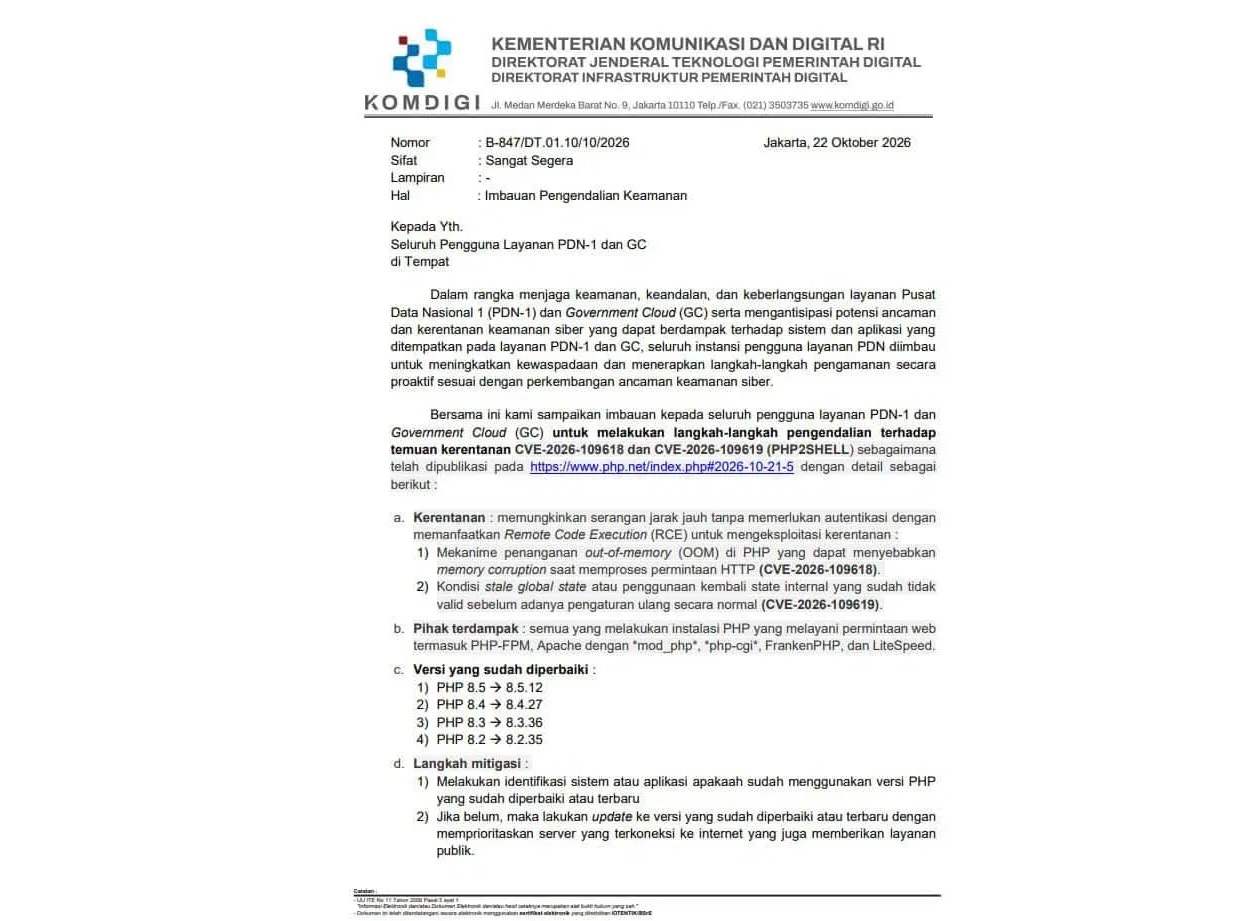
Imbauan berstatus “sangat segera” itu tertuang dalam surat bernomor B-847/DT.01.10/10/2026 tertanggal 22 Oktober 2026.
Surat yang diteken Direktorat Jenderal Teknologi Pemerintah Digital melalui Direktorat Infrastruktur Pemerintah Digital itu menyebut dua kerentanan, yakni CVE-2026-109618 dan CVE-2026-109619, yang dijuluki PHP2SHELL. Detail kerentanan tersebut telah dipublikasikan di situs resmi PHP pada 21 Oktober 2026.
Menurut surat itu, celah ini memungkinkan peretas menyerang dari jarak jauh tanpa autentikasi. Lewat teknik remote code execution (RCE), penyerang bisa mengeksekusi kode berbahaya di sistem sasaran.
Kerentanan pertama, CVE-2026-109618, berkaitan dengan penanganan out-of-memory (OOM) di PHP yang dapat memicu memory corruption saat sistem memproses permintaan HTTP.
Adapun CVE-2026-109619 menyangkut kondisi stale global state, yaitu pemakaian kembali status internal yang sudah tidak valid sebelum diatur ulang secara normal.
Dampaknya luas.
Komdigi menyebut semua pihak yang memasang PHP untuk melayani permintaan web, termasuk PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed, berisiko terdampak.
Pengembang PHP telah merilis versi perbaikan untuk empat seri: PHP 8.5 ke 8.5.12, PHP 8.4 ke 8.4.27, PHP 8.3 ke 8.3.36, dan PHP 8.2 ke 8.2.35.
Sebagai langkah mitigasi, Komdigi meminta pengguna lebih dulu memeriksa apakah sistem atau aplikasi mereka sudah memakai versi PHP yang telah ditambal.
Jika belum, pembaruan harus segera dilakukan. Prioritas diberikan kepada server yang terhubung ke internet dan melayani publik.
Imbauan ini muncul sebagai upaya menjaga keamanan, keandalan, dan keberlangsungan layanan PDN, sekaligus mengantisipasi potensi ancaman siber pada sistem dan aplikasi yang ditempatkan di PDN-1 dan GC.
Komdigi mengajak seluruh instansi pengguna meningkatkan kewaspadaan dan menerapkan pengamanan secara proaktif.
https://www.hariankami.com/kami-indonesia/23617800263/komdigi-keluarkan-peringatan-sangat-segera-celah-php-bisa-dieksploitasi-peretas-dari-jarak-jauh